

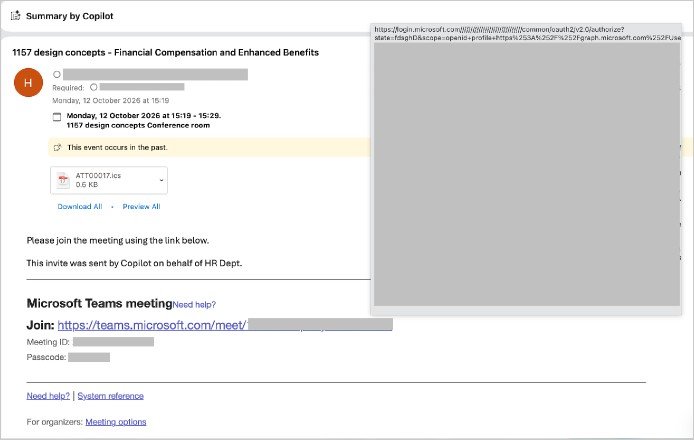
Nyt huijataan kalenteri- ja Teams-kutsuilla. Kuva: Check Point Software Technologies.
Tietoturvayhtiö Check Point Software Technologies on kertonut havainneensa laajoja tietojenkalastelukampanjoita, joissa hyökkääjät käyttävät hyväkseen tavallisia kalenterikutsuja ja kokousviestejä Microsoft-tilien tunnusten varastamiseen.
Check Pointin mukaan kampanjat ovat kiihtyneet voimakkaasti syyskuun lopusta lähtien.
Check Pointin tutkijat kertovat uuden tunnistuskerroksen havainneen yli 302 000 yksilöllistä tietojenkalasteluviestiä, joita on lähetetty yli 40 000 organisaatiolle.
MAINOS (ARTIKKELI JATKUU ALLA)
Hyökkäysten teho perustuu siihen, että kalenterikutsut ovat työelämässä niin arkisia, ettei niitä välttämättä tarkastella samalla epäluulolla kuin tavallisia sähköpostilinkkejä.
Check Point on havainnut huijausviesteissä kahta päätyyppiä. Ensimmäisessä sähköpostin mukana tulee .ics-kalenteritiedosto, joka on teknisesti täysin kelvollista kalenteridataa. Toisessa versiossa viesti muistuttaa esimerkiksi Microsoft Teams -kokouskutsua, mutta liittymislinkki johtaa todellisuudessa tunnuksia keräävälle sivulle.
Check Pointin mukaan tällaisten huijausviestien lähetysmäärä on kasvanut nopeasti.
MAINOS (ARTIKKELI JATKUU ALLA)
Huhtikuussa viestimäärät olivat vielä muutamissa tuhansissa, mutta syyskuussa havaittiin jo yli 118 000 viestiä. Lokakuun kahden ensimmäisen viikon aikana määrä nousi yli 740 000 viestiin.
Vilkkain yksittäinen päivä oli 8. lokakuuta, jolloin havaittiin lähes 200 000 viestiä.
Kampanjoissa on käytetty yli 33 000 eri lähettäjäverkkotunnusta ja yli 247 000 yksilöllistä lähettäjäosoitetta. Tämä hajautus vaikeuttaa yksittäisten lähettäjien perusteella tehtävää torjuntaa ja kertoo siitä, että kyse ei ole yhdestä suppeasta kampanjasta vaan laajasta ja jatkuvasti muuttuvasta ilmiöstä.
Tyypillinen hyökkäys etenee siten, että käyttäjä saa uskottavan kokouskutsun ja napsauttaa siinä olevaa linkkiä. Linkki voi näyttää vievän Microsoftin tai Teamsin kirjautumissivulle, mutta todellinen kohde on hyökkääjän hallitsema tunnustenkeräyssivu.
MAINOS (ARTIKKELI JATKUU ALLA)
Jos käyttäjä syöttää sinne Microsoft-tunnuksensa, tiedot päätyvät hyökkääjälle.
Huijausviesteiltä suojautumiseksi kannattaa tarkista vastaako lähettäjän osoite tuttua organisaatiota ja mihin kokouslinkki todellisuudessa johtaa ennen kirjautumistietojen syöttämistä. Lisäksi yllättävät kutsut kannattaa sivuuttaa.
Check Point on havainnut vastaavia kampanjoita myös muilla tutuilla automaattiviesteillä, kuten väärennetyillä vastaajailmoituksilla.
Mainos: Noin 1 600 000 tuotteen hintavertailu ja hintaseuranta - katso Hinta.fistä mistä saat halvimmalla

Salasana hukassa?
Etkö ole vielä rekisteröitynyt? Rekisteröidy tästä »